게임메카 / 제휴처 통합 2,725 View
게임메카 내부 클릭수에 게임메카 뉴스를 송고 받는 제휴처 노출수를 더한 값입니다.
SNS 통합 138 View
게임메카 트위터(@game_meca)와 페이스북(@게임메카)의 노출수를 더한 값입니다.
승리의 여신 니케 PC 런처 해킹 사건에 대해 레벨 인피니트가 공식 사과했다. 해킹으로 변조된 스크립트를 통해 악성 프로그램이 배포되어 유저들의 주의가 요구된다. 운영사는 보안 조치와 자동 검사 기능을 제공하며 재발 방지를 약속했다
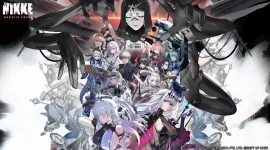
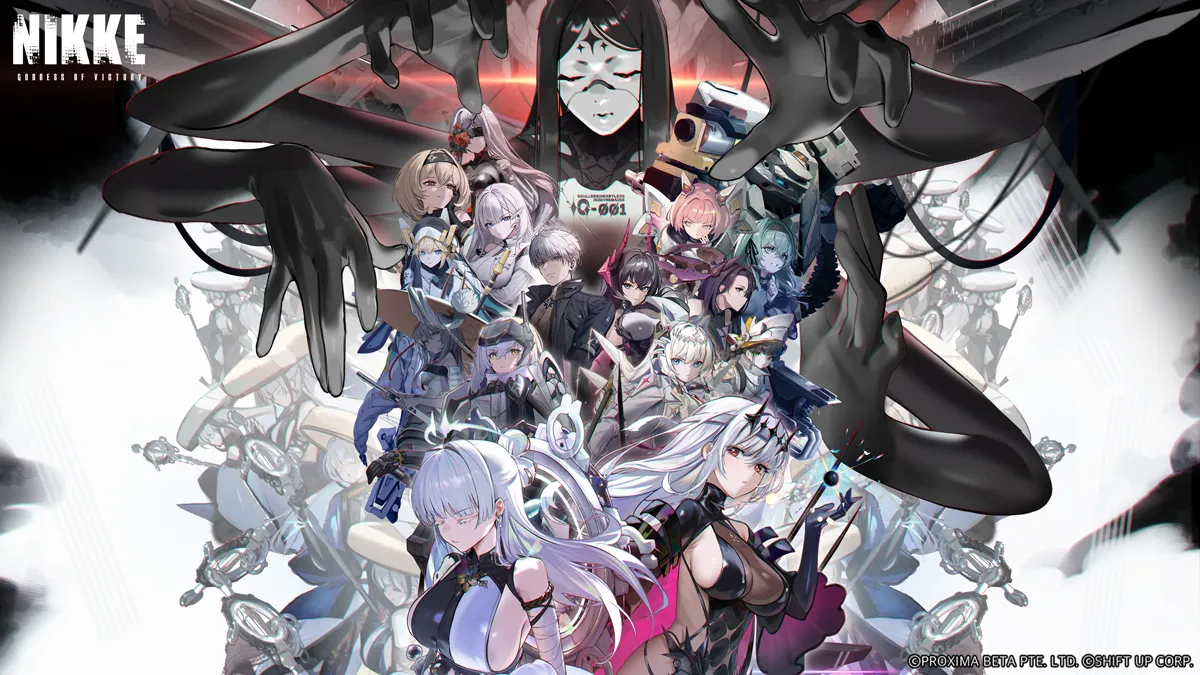
▲ 승리의 여신: 니케 대표 이미지 (사진출처: 게임 공식 홈페이지)
국내외 게이머 및 게임업계를 뒤흔든 승리의 여신: 니케(이하 니케) PC 런처 해킹에 대해 레벨 인피니트가 공식 사과하며 피해 확산을 막기 위한 후속 조치에 나섰다.
레벨 인피니트는 11월 5일 니케 네이버 라운지 등 공식 채널을 통해 PC 런처 해킹에 대한 사과문을 게시하고, 후속 조치를 안내했다. 이번 사건은 9월 27일 일부 게임 서비스에 활용되던 도메인이 제3자에 탈취된 후 런처에서 다운로드하는 공식 CDN 스크립트 파일 4개가 변조되어 특정 도메인으로 연결되는 비정상 코드가 삽입되며 발생했다. 이후 10월 30일부터 이 스크립트를 통해 유저 PC로 악성 프로그램 배포가 시작됐고, 11월 4일 자정부터 조사를 시작해 당일 정오에 보안 조치와 수정 작업, 점검을 완료했다.
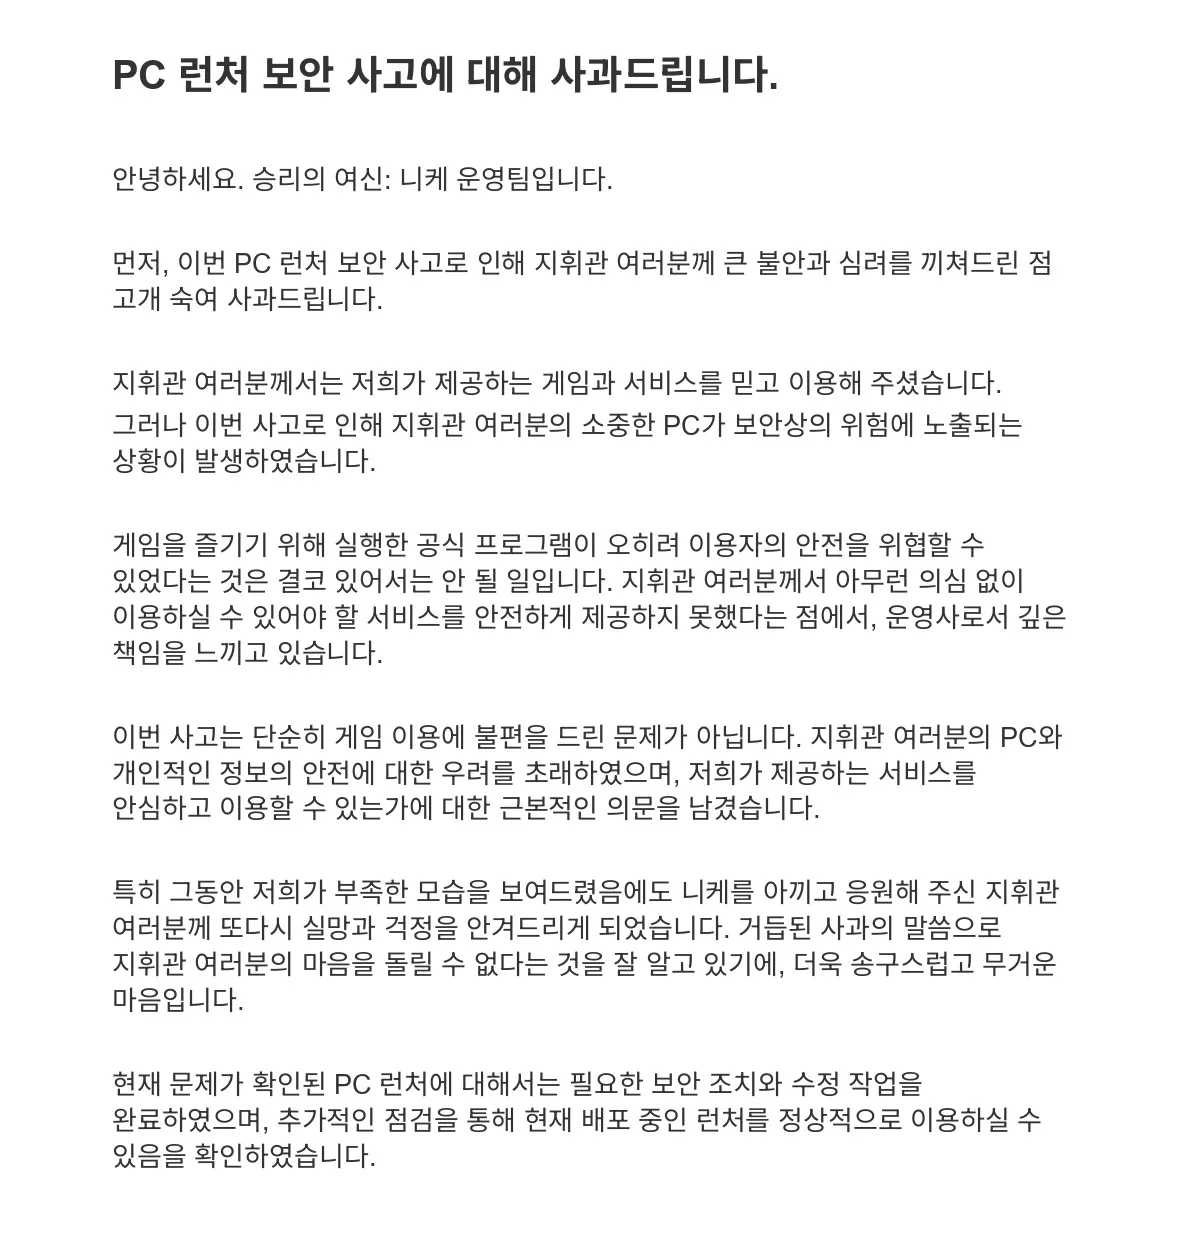
이에 대해 레벨 인피니트는 “게임을 즐기기 위해 실행한 공식 프로그램이 이용자 안전을 위협할 수 있었다는 것은 결코 있어서는 안 될 일이다. 지휘관(유저) 여러분이 아무런 의심 없이 이용할 수 있어야 할 서비스를 안전하게 제공하지 못했다는 점에서 운영사로서 깊은 책임을 느낀다”라며 “거듭된 사과 말씀으로 지휘관 여러분의 마음을 돌릴 수 없다는 것을 잘 알고 있기에 더 송구스럽고 무거운 마음이다”라고 밝혔다.
▲ 니케 PC 런처 해킹에 대한 레벨 인피니트의 사과문 일부 (자료출처: 게임 공식 X)
아울러 니케 PC 런처에 대한 보안 조치는 완료됐으나, 유저 PC에는 악성 프로그램이 남아 있을 수 있다. 이에 레벨 인피니트는 11월 5일 니케 공식 PC 클라이언트에서 악성 프로그램을 자동으로 검사하고 제거하는 기능을 제공하며, 수동으로 직접 PC 보안 점검할 수 있는 방법도 가이드 형태로 안내했다.
문제가 발생한 9월 27일 이후 니케 PC 런처를 실행한 유저라면 반드시 본인의 PC를 점검해야 한다. 여기에 PC에서 사용한 기록이 있는 계정의 비밀번호를 변경하고, API 키, 액세스 토큰을 새로 발급받아야 피해를 방지할 수 있다. 레벨 인피니트는 이번 사고와 관련해 계정에 이상이 발생하거나 금전적 피해를 입었다면 공식 고객센터를 통해 문의해 달라고 당부했다.
재발 방지를 위한 보안 강화도 약속했다. 레벨 인피니트는 “이번 사고를 계기로 PC 런처 및 데이터와 관련된 보안 전반의 관리 체계를 재점검하고 유사한 문제가 반복되지 않도록 개선하겠다. 비정상적인 파일 변경이나 보안 위협을 조기에 발견하고 신속하게 대응할 수 있도록 PC 런처와 관련 시스템에 대한 보안 모니터링 체계를 강화하겠다”라고 밝혔다. 아울러 무결성 검증 체계를 구축하고, PC 런처 실행 시 작동에 필요한 최소한의 권한만 사용하도록 개선할 예정이다.
한편, 이번에 문제가 발생한 영역이 레벨 인피니트의 PC 런처였기에 이 회사가 서비스하는 다른 게임에도 영향을 미칠 수 있다는 우려가 제기됐다. 크래프톤은 11월 4일 게임메카와의 전화 인터뷰를 통해 배틀그라운드 모바일은 이번 해킹과 무관하다고 설명했고, 아레나 브레이크아웃 역시 레딧 등에 게시한 공지를 통해 영향을 받지 않았다고 공지했다. 델타 포스는 공지 형태는 아니지만, 디스코드에서 활동하는 커뮤니티 매니저가 내부 점검 결과 안전하다는 점을 확인했다고 전했다.




 리그 오브 레전드
 FC 온라인
 발로란트
 플레이어언노운스 배틀그라운드
 오버워치(오버워치 2)
 서든어택
 메이플스토리
 리니지
 로블록스
 아이온2